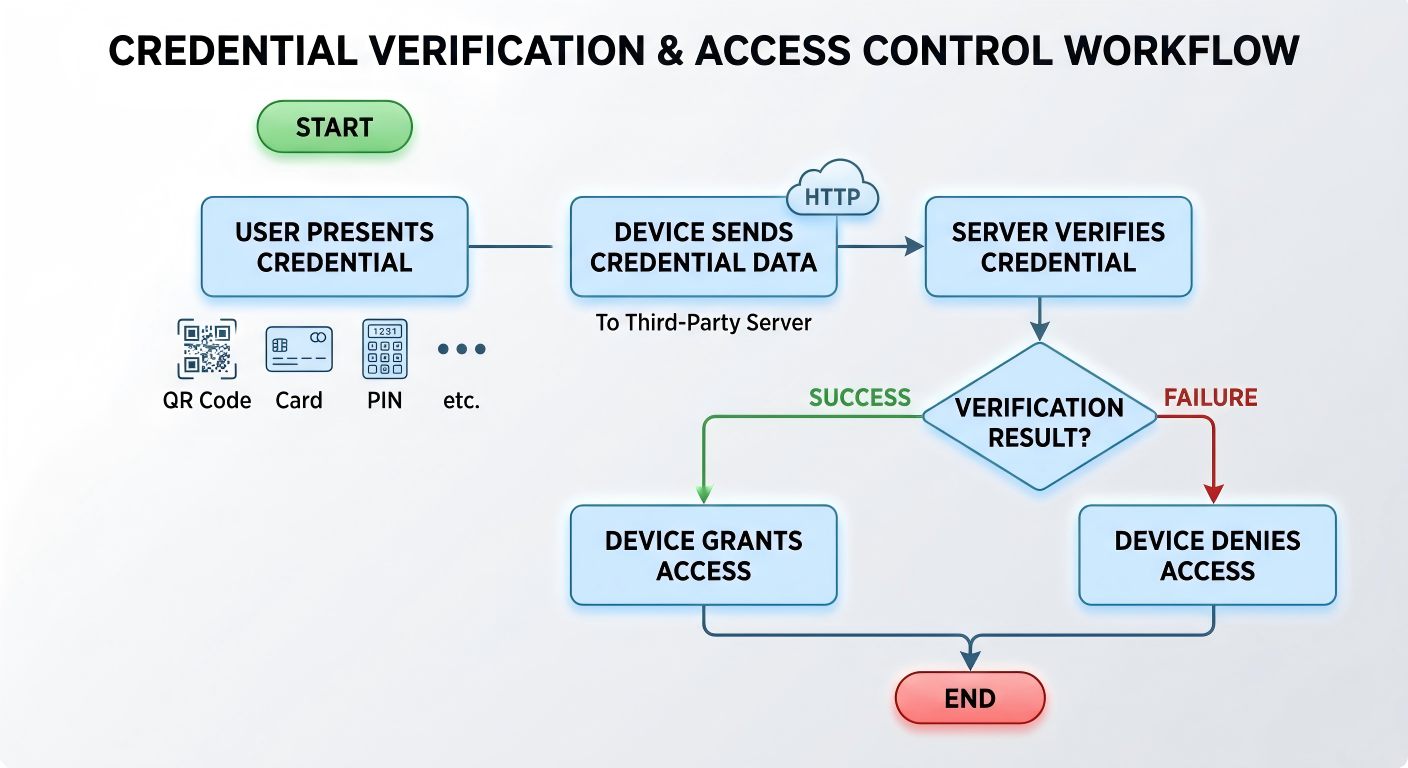
Esta función permite que los dispositivos Akuvox reenvíen credenciales de acceso (como códigos QR, tarjetas o códigos PIN) a un servidor de terceros para su verificación en lugar de realizar autenticación local.
Casos de uso típicos:
Control centralizado de acceso gestionado por una plataforma de terceros.
Lógica de seguridad personalizada implementada en servidores externos.
Cómo funciona:
Modelos soportados
Esta función está soportada en los siguientes modelos:
Modelo | Versión del firmware (o superior) | Modelo | Versión del firmware (o superior) |
|---|---|---|---|
A01/A02 | 101.30.10.128 | A05V2 | 205.30.10.157 |
A08* | 108.30.11.122 | E18 | 18.30.11.27 |
E16V2 | 216.30.11.25 | X915V2 | 2915.30.10.728 |
X916 | 916.30.10.353 | R29 | 29.30.10.727 |
S535 | 535.30.11.13 | S539 | 539.30.10.428 |
X912 | 912.30.12.209 | S538 | 538.30.10.705 |
Nota
* En A08, el Modo de Autorización y el Modo de Solicitud de Autenticación Multifactor (véase más abajo) requieren el firmware 108.30.11.228 o posterior. Todas las demás funcionalidades descritas en este artículo están disponibles desde 108.30.11.122.
Antes de que empieces
Asegúrate de tener:
La API HTTP proporcionada por el servidor de terceros.
ID de dispositivo asignado por el sistema de terceros.
Método de autenticación planificado (código QR, tarjeta, PIN o multifactor).
Resumen de la configuración
Se soportan dos modos de integración:
Integración general
Se usa solo para autenticación por código QR.
El dispositivo envía una solicitud HTTP predefinida que contiene datos de códigos QR.
Integración personalizada
Se utiliza para múltiples métodos de autenticación.
Soporta código QR, tarjeta, PIN y autenticación multifactor.
Permite un formato flexible de datos para el procesamiento en el lado del servidor.
Pasos de configuración
Tomemos a A08 como ejemplo.
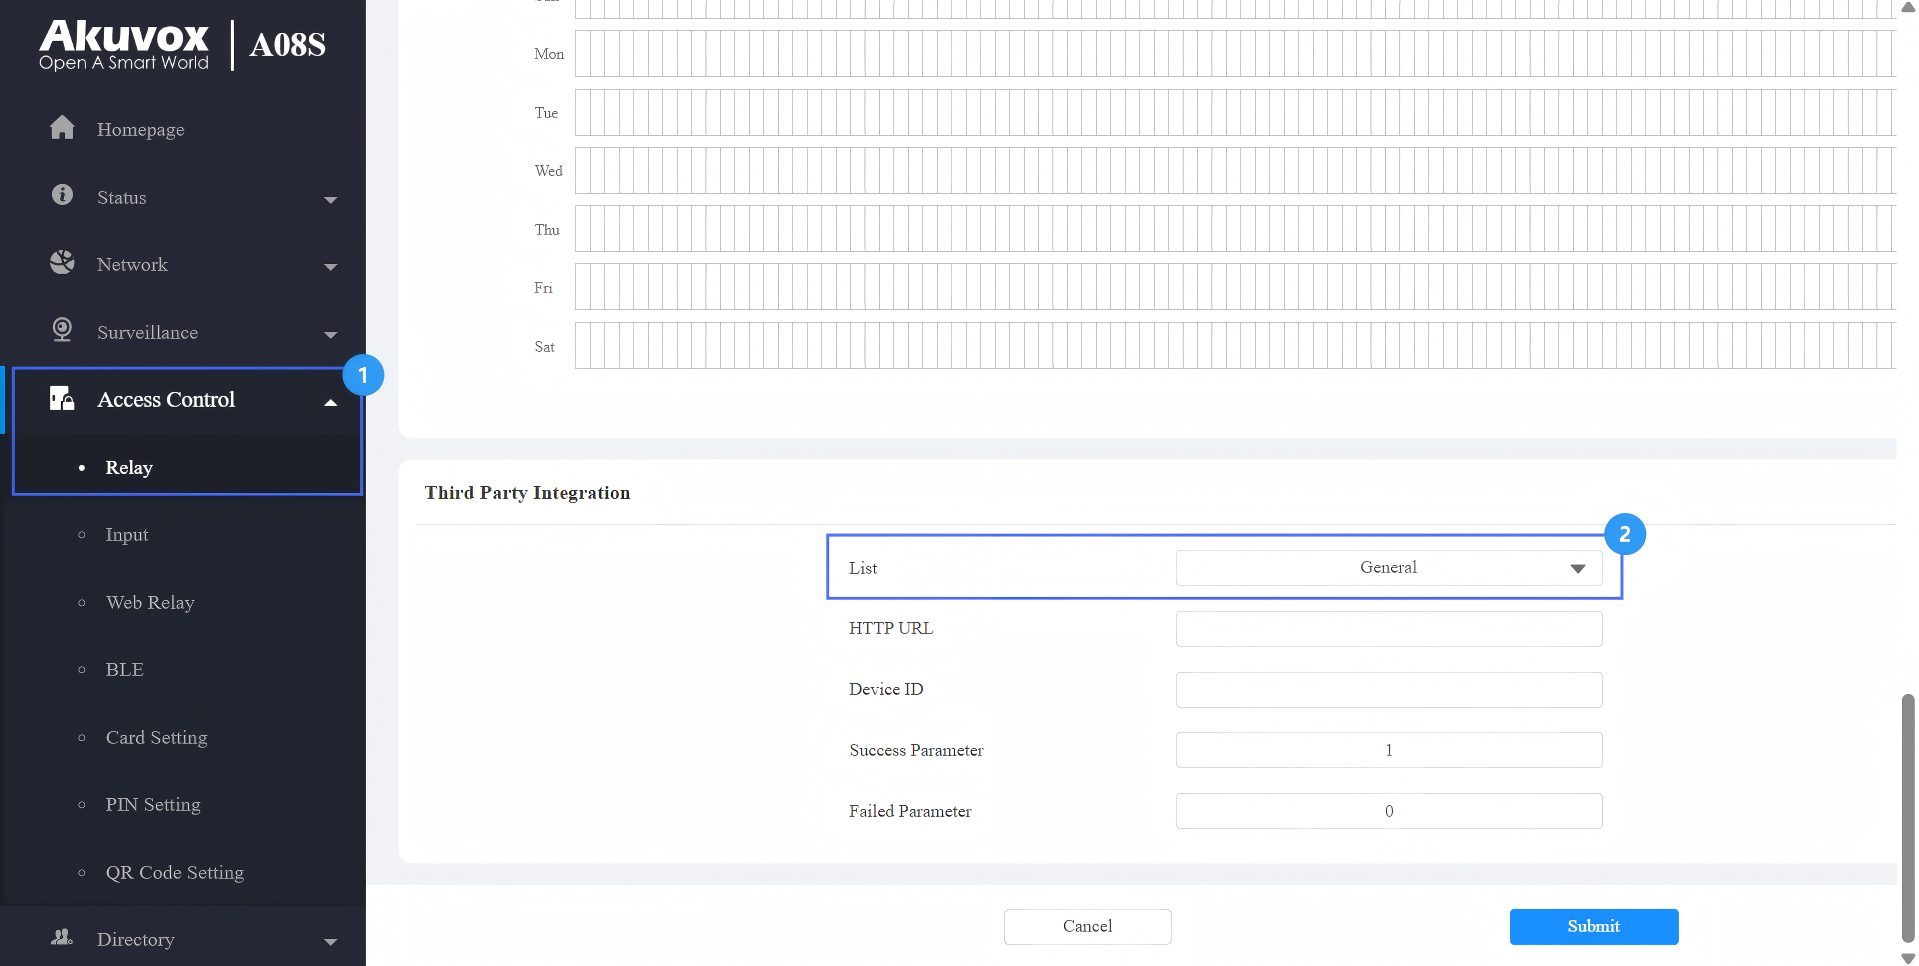
Utiliza la IP del dispositivo para iniciar sesión en su interfaz web. El nombre de usuario inicial y la contraseña son admin.
Ve a control de acceso > relé > integración de terceros.
Selecciona el tipo de integración.
General: Transmite la URL HTTP vinculada por código QR en el método de Akuvox.
Personalizar: Transmite los datos de las credenciales de acceso de forma personalizada.
Opción A: Integración general (solo código QR)
Cuándo usar:
Solo se requiere autenticación por código QR.
El servidor verifica los códigos QR mediante solicitudes HTTP.
Introduce el comando HTTP proporcionado por el proveedor de servicios externo.
Formato de ejemplo:
http://192.168.31.123:8090/api/visitor/scan?codeKey={QRCode}&deviceId={DeviceID}
Introduce el ID del dispositivo proporcionado por el servidor de terceros.
Selecciona el modo de autorización. Configura el nombre de usuario y la contraseña usados para la autenticación cuando se selecciona el modo Básico o Digest.
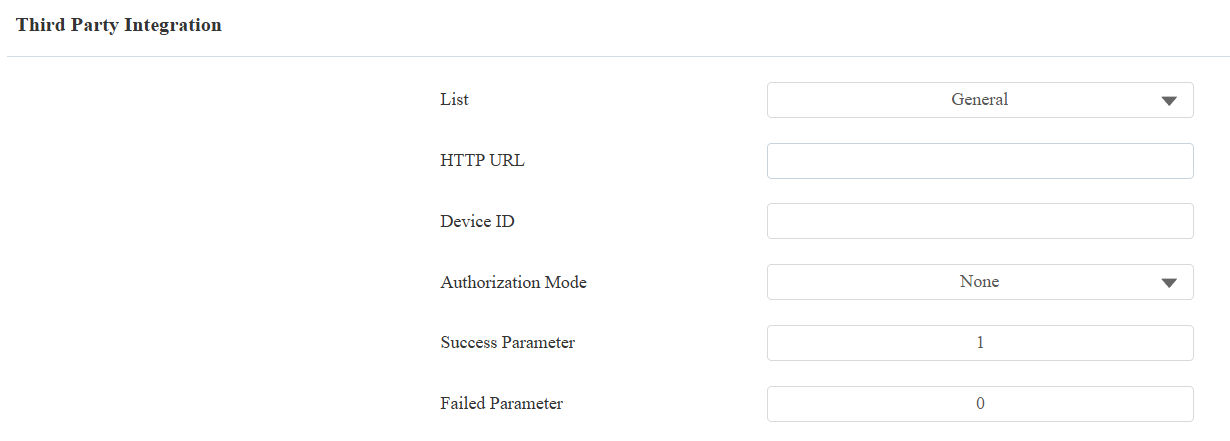
Envía la configuración.
Formato de respuesta del servidor
Tras recibir la solicitud, el servidor de terceros debe devolver una respuesta JSON válida indicando si se ha concedido el acceso.
El dispositivo determina el resultado en función de campos específicos en la respuesta.
Parámetro de éxito soportado:
"es válido": verdadero
"es válido": 1
"validation_result": "1"
Parámetro fallido soportado:
"es válido": falso
"es válido": 0
"validation_result": "0"
Tiempo de espera de respuesta
El dispositivo espera una respuesta del servidor de terceros en un plazo limitado.
Tiempo muerto: 3 segundos
Si no se recibe respuesta válida dentro de este plazo:
La solicitud se considerará rechazada.
El acceso se denegará automáticamente.
Resultado
Cuando se escanea un código QR:
{QRCode}se sustituye por el contenido real de QR.{DeviceID}identifica el dispositivo.
El servidor verifica la solicitud.
El dispositivo abre la puerta si la verificación tiene éxito.
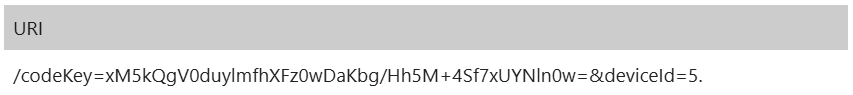
Ejemplo de URL recibida
Opción B: Integración personalizada
Cuándo usar:
Se requieren múltiples métodos de autenticación.
La lógica de verificación personalizada se implementa en el servidor.
Credenciales soportadas:
Código QR
Tarjeta RF
PIN
Autenticación multifactor
Antes de configurar la integración, especifique qué Modo de Autenticación utiliza el dispositivo.
Seleccione el modo de autenticación en la interfaz de Control de Acceso > Relé > Modo de Autenticación de Acceso .
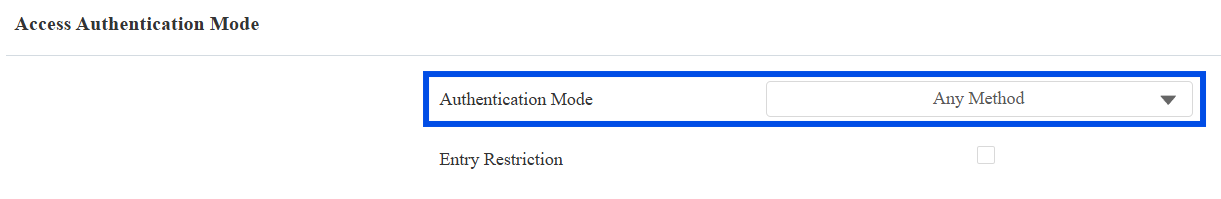
Escenario 1: Cualquier Modo Método
En este modo, cualquier credencial seleccionada puede activar la verificación.
Selecciona el(los) método(s) de acceso que el servidor de terceros va a verificar.
Selecciona el modo de autorización. Configura el nombre de usuario y la contraseña usados para la autenticación cuando se selecciona el modo Básico o Digest.
Introduce el comando HTTP proporcionado por el proveedor de servicios externo.
Formato de ejemplo:
http://192.168.31.123:8090/api/visitor/scan?codeKey={QRCode}/{Card}/{Pin}&deviceId={DeviceID}.
Introduce el ID del dispositivo proporcionado por el servidor de terceros.
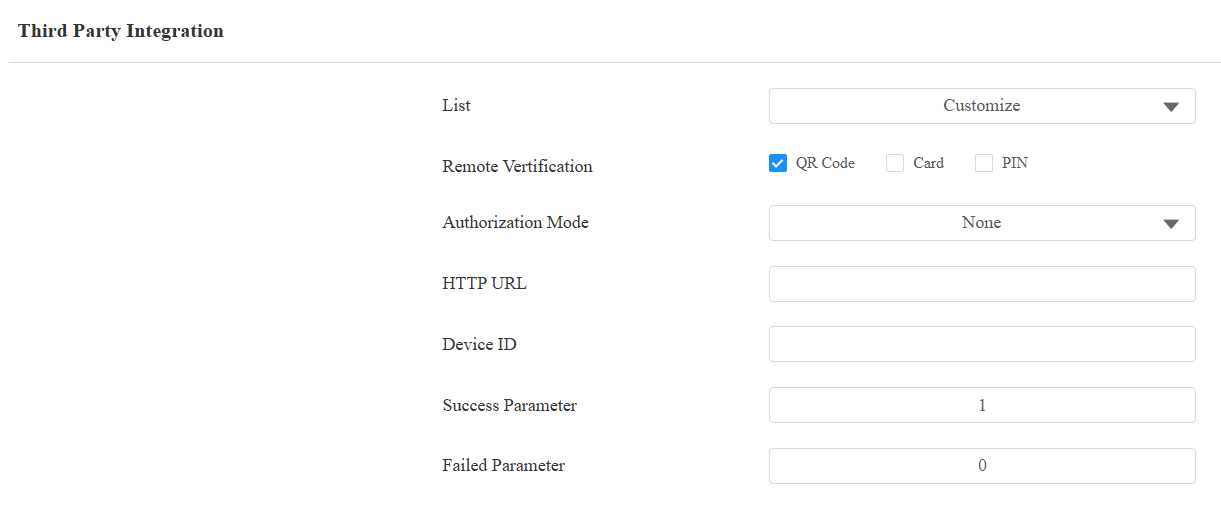
Envía la configuración.
Propina
Modelos específicos (X916, S535, R29, A05V2, E18 y E16V2) soportan la función de Prompt en LCD .
Selecciona Predeterminado para adoptar la señal de apertura de puerta del teléfono Akuvox.
Selecciona Valor de retorno para usar el valor de retorno del servidor de terceros como indicación.
Formato de respuesta del servidor
Tras recibir la solicitud, el servidor de terceros debe devolver una respuesta válida indicando si se concede el acceso.
El dispositivo determina el resultado en función de campos específicos en la respuesta.
Parámetro de éxito soportado:
"es válido": verdadero
"es válido": 1
"validation_result": "1"
Parámetro fallido soportado:
"es válido": falso
"es válido": 0
"validation_result": "0"
Tiempo de espera de respuesta
El dispositivo espera una respuesta del servidor de terceros en un plazo limitado.
Tiempo muerto: 3 segundos
Si no se recibe respuesta válida dentro de este plazo:
La solicitud se considerará rechazada.
El acceso se denegará automáticamente.
Resultado
El dispositivo envía la credencial utilizada (QR, tarjeta o PIN).
La variable correspondiente se reemplaza en la URL.
El servidor verifica la credencial y devuelve el resultado.
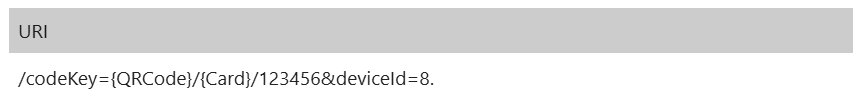
Ejemplo de URL recibida
Escenario 2: Modo de autenticación en dos pasos
Este modo requiere dos credenciales en secuencia. Las combinaciones soportadas son Tarjeta RF + PIN y PIN + Tarjeta RF.
Nota
En dispositivos A08 que ejecutan el firmware 108.30.11.228 o posterior, el flujo de trabajo depende del modo de solicitud de autenticación multifactor . En todos los demás modelos —y en el firmware A08 anterior a 108.30.11.228— solo se aplica el flujo de trabajo de Solicitudes Separadas.
Flujo de trabajo:
Solicitudes separadas | Solicitud Combinada Única |
|---|---|
El usuario completa el primer paso de autenticación (por ejemplo, desliza la tarjeta de RF). | El usuario completa el primer paso de autenticación (por ejemplo, desliza la tarjeta de RF). |
El dispositivo envía inmediatamente la primera credencial al servidor usando {Token}. El servidor lo verifica y devuelve un resultado. | El dispositivo guarda la credencial recogida y espera — aún no se envía ninguna solicitud. |
El usuario completa el segundo paso de autenticación (por ejemplo, introduce el PIN). | El usuario completa el segundo paso de autenticación (por ejemplo, introduce el PIN). |
El dispositivo envía la segunda credencial al servidor usando {Token}. El servidor lo verifica y devuelve un resultado. | El dispositivo envía ambas credenciales juntas en una sola solicitud usando {Card} y {Pin}. El servidor verifica ambos y devuelve un resultado. |
En ambos casos, si la credencial introducida en cualquiera de los pasos no coincide con el Modo de Autenticación de Dos Factores configurado, se pide al usuario que utilice el método correcto antes de enviar la solicitud.
Selecciona el modo de verificación remota multifactor .
Seleccione el modo de solicitud de autenticación multifactor.
Selecciona el modo de autorización. Configura el nombre de usuario y la contraseña usados para la autenticación cuando se selecciona el modo Básico o Digest.
Introduce el comando HTTP proporcionado por el proveedor de servicios externo.
Formato de ejemplo:
Para el modo Solicitudes Separadas :
http://192.168.31.123:8090/api/visitor/scan?codeKey={Token}/{Type}&deviceId={DeviceID}
Para el modo de Solicitud Combinada Simple :
http://192.168.31.123:8090/api/visitor/scan?codeKey={Card}/{Pin}/{Type}&deviceId={DeviceID}
Introduce el ID del dispositivo proporcionado por el servidor de terceros.
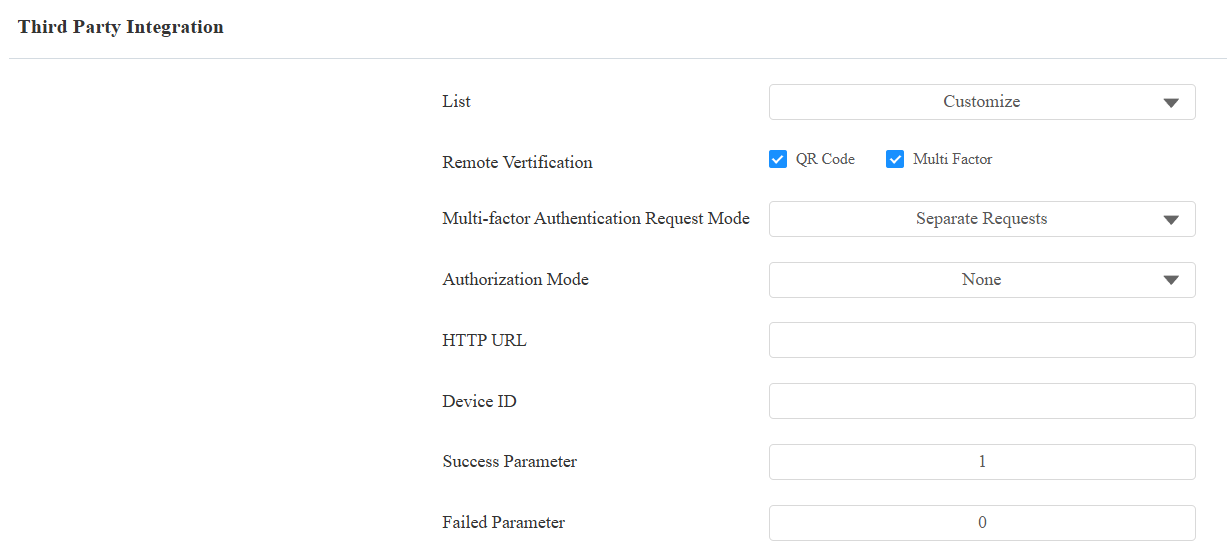
Envía la configuración.
Propina
Modelos específicos (X916, S535, R29, A05V2, E18, X912 y E16V2) soportan la función de Prompt en LCD .
Selecciona Predeterminado para adoptar la señal de apertura de puerta del teléfono Akuvox.
Selecciona Valor de retorno para usar el valor de retorno del servidor de terceros como indicación.
Formato de respuesta del servidor
Tras recibir la solicitud, el servidor de terceros debe devolver una respuesta JSON válida indicando si se ha concedido el acceso.
El dispositivo determina el resultado en función de campos específicos en la respuesta.
Parámetro de éxito soportado:
"es válido": verdadero
"es válido": 1
"validation_result": "1"
Parámetro fallido soportado:
"es válido": falso
"es válido": 0
"validation_result": "0"
Tiempo de espera de respuesta
El dispositivo espera una respuesta del servidor de terceros en un plazo limitado.
Tiempo muerto: 3 segundos
Si no se recibe respuesta válida dentro de este plazo:
La solicitud se considerará rechazada
El acceso se denegará automáticamente
Resultado
{Token}representa la credencial recogida en cada paso.{Type}indica la secuencia de autenticación:1= Tarjeta RF + PIN2= PIN + Tarjeta RF3= Carta de cara + RF4= Cara + PIN
El servidor verifica ambas credenciales antes de conceder acceso.
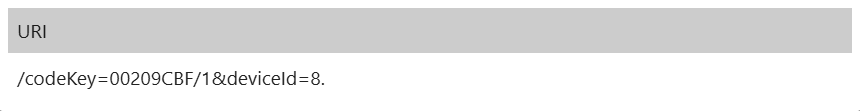
Ejemplo de URL recibida
Descripción de la variable
Variable | Descripción |
|---|---|
{QRCode} | Contenido del código QR |
{Card} / {CardCode} | Número de tarjeta |
{Pin} / {PINCode} | Código PIN |
{UserID} | El ID de usuario asociado a la cara de usuario. |
{Cara} | Los valores de las características se convirtieron a partir de los datos de la cara. |
{DeviceID} | Identificador de dispositivo |
{Token} | Credenciales recogidas en el paso actual |
{Tipo} | Tipo de autenticación en dos factores |
{Tiempo} | La hora actual del dispositivo |
Diferencias de capacidad de modelo
Capacidades de autenticación
Diferentes modelos soportan distintos métodos de autenticación para la integración con servidores de terceros.
Modelo | Métodos soportados |
|---|---|
S539 / S538 | Código QR |
E16 | Código QR, tarjeta |
S535 / X915V2 | Código QR, Tarjeta, Cara, PIN |
E18 | Código QR, tarjeta, PIN |
X916 | Código QR, Tarjeta, Cara |
X912 / R29 | Código QR, tarjeta, figura, NIP, dos pasos |
A08 | Código QR, PIN, tarjeta RF, doble factor |
A05 | Código QR, Tarjeta, Cara |
A02 / A01 | Tarjeta, PIN |
Variables soportadas por modelo
Diferentes modelos soportan variables distintas al enviar datos al servidor.
Modelo | Formato variable |
|---|---|
S539 / S538 | {QRCode}, {DeviceID}, {Time} |
E16V2 | {QRCode}, {Card}, {DeviceID}, {Time} |
S535 / X915V2 | {QRCode}, {Card}, {Pin}, {UserID}, {DeviceID}, {Time} |
E18 | {QRCode}, {Card}, {Pin}, {DeviceID}, {Time} |
X916 | {QRCode}, {Card}, {UserID}, {DeviceID}, {Time} |
X912 | {QRCode}, {Card}, {Pin}, {UserID}, {DeviceID}, {Token}, {Type}, {Time} |
R29 | {QRCode}, {Card}, {Pin}, {Face}, {UserID}, {DeviceID}, {Token}, {Type}, {Time} |
A08 | {QRCode}, {Card}, {Pin}, {DeviceID}, {Token}, {Type}, {Time} |
A05V2 | {QRCode}, {Card}, {UserID}, {DeviceID}, {Time} |
A02 / A01 | {Card}, {PINCode}, {DeviceID}, {Time} |
Nota
Los formatos de variables NO son intercambiables entre modelos.
Solo las variables soportadas por el modelo de dispositivo pueden usarse en el comando HTTP.
El uso de variables no soportadas puede resultar en solicitudes fallidas.