Integración vía Wiegand
La función Wiegand permite que el dispositivo Akuvox actúe como controlador o lector de tarjetas.
Para configurarlo, ve a Dispositivo > interfaz Wiegand .
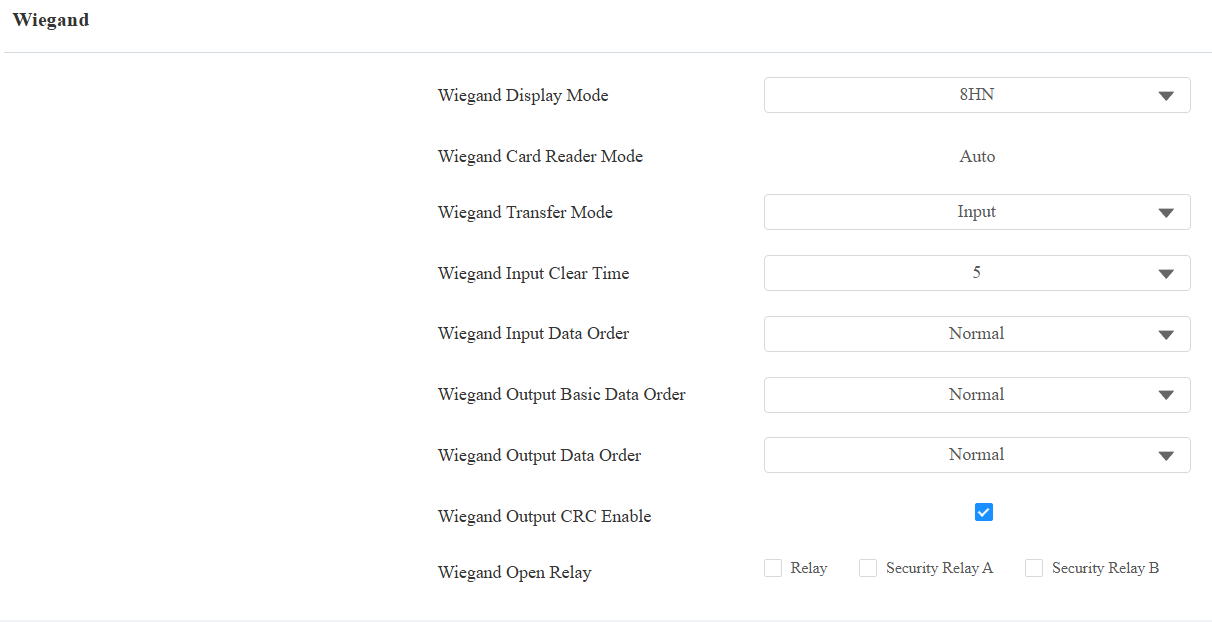
Modo de visualización Wiegand: Selecciona el formato de código de tarjeta Wiegand entre las opciones proporcionadas.
Ignorar código de instalación: Esta opción está disponible cuando se selecciona 6H3D5D (WG26). Cuando se habilita, los primeros tres bits de las tarjetas se ignoran para una lectura exitosa.
Modo lector de tarjetas Wiegand: El formato de transmisión debe ser idéntico entre el terminal de control de acceso y el dispositivo de terceros. Se configura automáticamente cuando el Modo de Transferencia Wiegand está en Entrada.
Modo de transferencia Wiegand:
Entrada: A08 sirve como receptor.
Salida: A08 actúa como emisor.
Wiegand Input Clear Time: Cuando el intervalo de introducción de contraseñas supera el tiempo. Todas las contraseñas introducidas serán borradas.
Orden de datos de entrada Wiegand: Establece la secuencia de datos de entrada Wiegand entre Normal e Invertido. Si seleccionas Invertido, entonces el número de la carta de entrada se invertirá.
Orden básico de datos de salida Wiegand: Establece la secuencia de los datos de salida de Wiegand.
Normal: Los datos se muestran tal como se reciben.
Invertido: El orden de los bits de datos se invierte.
Orden de los datos de salida de Wiegand: Determina la secuencia del número de carta.
Normal: El número de la tarjeta se muestra como recibido.
Invertido: El orden del número de carta está invertido.
Activación de Wiegand Output CRC: Está habilitada por defecto para la inspección de datos de Wiegand. Desactivarlo puede provocar fallos en la integración con dispositivos de terceros.
Salida por código PIN Wiegand: Disponible cuando se selecciona Salida como Modo de Transferencia Wiegand. Esta opción determina el formato del PIN de salida.
Desactivado: Desactiva la función.
8 bits por dígito: Cuando los usuarios pulsan "1" en el teclado, los datos binarios se transmitirán en 8 bits, "11100001".
4 bits por dígito: Cuando los usuarios pulsan "1" en el teclado, los datos binarios se transmitirán en 4 bits, "0001".
Todo de golpe: Después de introducir el código PIN completo, los datos se transmitirán según el modo lector de tarjetas Wiegand. Por ejemplo, "123456" se convierte en "01e240" en Wiegand 26.
Verificación de tarjeta RF: Disponible cuando se selecciona Salida como Modo de Transferencia Wiegand. Cuando está activado, el dispositivo verificará si el código de tarjeta está asignado a un usuario. Si no es así, el dispositivo anunciará "Apertura de puerta fallida". Cuando está desactivado, el dispositivo no realizará la verificación local.
Verificación de código PIN/QR: Disponible cuando se selecciona la salida como Modo de Transferencia Wiegand. Cuando está habilitado, el dispositivo verificará si la credencial está asignada a un usuario. Si no es así, el dispositivo anunciará "Apertura de puerta fallida". Cuando está desactivado, el dispositivo no realizará la verificación local.
Wiegand Open Relay: Selecciona el relé activado por Wiegand.
Nota
Haz clic aquí para ver más información sobre los ajustes de Wiegand, incluyendo:
Los dispositivos Akuvox funcionan como entrada/salida Wiegand;
Conexión al lector de tarjetas Wiegand.
Establecimiento del código de instalación
Un código de instalación es un número único en las tarjetas de control de acceso. Identifica el dispositivo que emitió la tarjeta.
Cuando el Modo de Transferencia Wiegand está en Salida, puedes configurar el código de la facilidad en la interfaz Dispositivo > Wiegand .
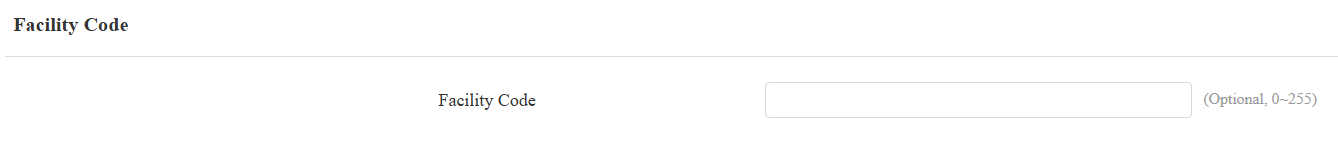
Código de instalación: El valor varía de 0 a 255. Si se rellena, los dos primeros dígitos del número de la tarjeta serán reemplazados por el código. Si el código es menor a 2 dígitos, se añadirá automáticamente un cero al número de la tarjeta.
Propina
Dado que el Código de Instalación reemplaza los dos primeros dígitos del número original de la tarjeta, para mantener intacto el número original, puedes configurar manualmente el Modo Lector de Tarjetas Wiegand.
Por ejemplo, si el número de la tarjeta es 3 bytes (Wiegand-26), puedes seleccionar Wiegand-34 (4 bytes) para asegurarte de que el código de instalación sustituya los dos primeros dígitos por 0 en lugar del número original.
Integración mediante HTTP API
La API HTTP está diseñada para lograr una integración basada en red entre el dispositivo de terceros y el dispositivo Akuvos.
Para configurarlo, ve a Configurar > interfaz HTTP API .
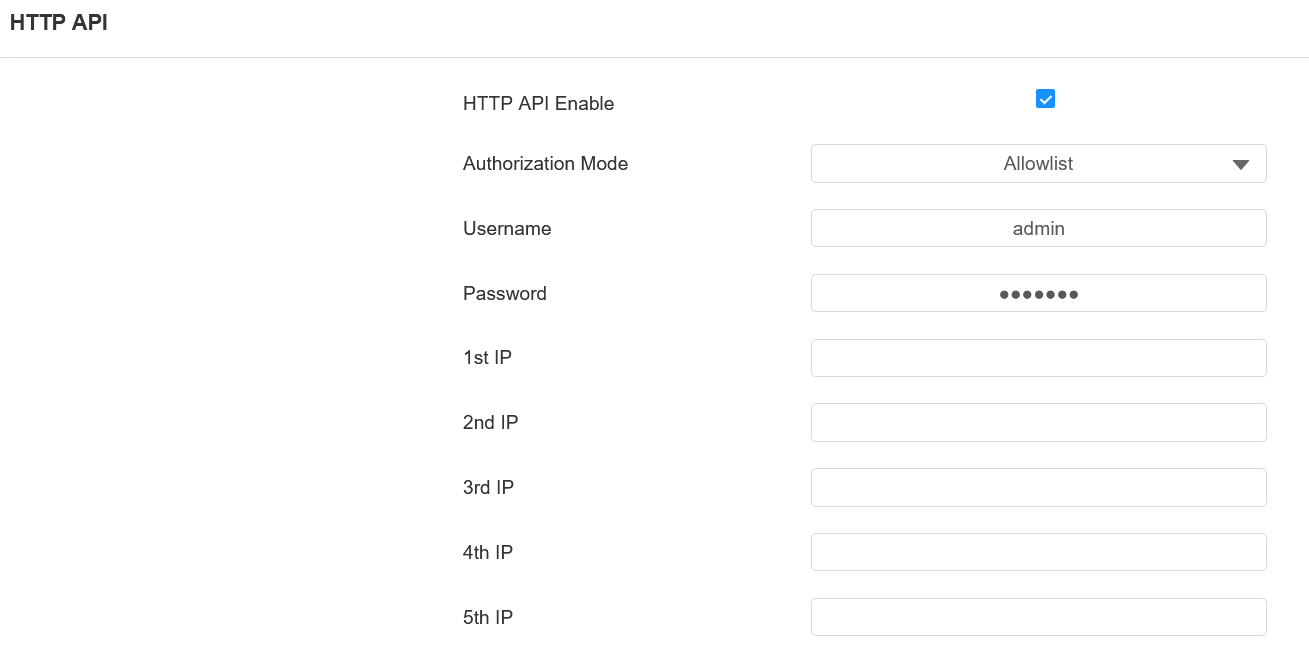
Habilitado: Activa o desactiva la función de la API HTTP para integración con terceros. Si la función está desactivada, cualquier solicitud para iniciar la integración será denegada y devolverá el estado de HTTP 403 prohibido.
Modo de autorización: Selecciona entre las siguientes opciones: Ninguno, Normal, Lista de Permisos, Básico, Resumen y Token para el tipo de autorización, que se explicará en detalle en el siguiente gráfico.
Nombre de usuario: Introduce el nombre de usuario cuando se selecciona el modo de autorización Basic o Digest . El nombre de usuario por defecto es administrador.
Contraseña: Introduce la contraseña cuando se seleccionen los modos de autorización Basic o Digest . La contraseña predeterminada es admin.
1ª IP-5ª IP: Introduzca la dirección IP de los dispositivos de terceros cuando se seleccione la autorización de Lista de Permisos para la integración.
Por favor, consulte la siguiente descripción para el modo de autenticación:
Modo de autorización | Descripción |
|---|---|
Ninguno | No se requiere autenticación. Este modo está pensado solo para pruebas y no se recomienda en entornos de producción. |
Normal | Reservado para el desarrollo y pruebas internas de Akuvox. |
Lista de permisos | Autentica las solicitudes basándose en la dirección IP de origen. Añade la dirección IP del dispositivo de terceros a la lista de permisos antes de enviar las solicitudes. Recomendado para entornos LAN de confianza. |
Básico | Autentica las solicitudes usando un nombre de usuario y contraseña. Las credenciales deben estar codificadas en Base64 e incluirse en la cabecera de Autorización . |
Digest | Autentica las solicitudes usando autenticación HTTP Digest. Solo se soporta el algoritmo MD5 . |
Ficha | Reservado para el desarrollo y pruebas internas de Akuvox. |
Control de potencia
El dispositivo puede servir como fuente de alimentación para los relés externos. Haz clic aquí para ver los requisitos de potencia de salida.
Para configurarlo, ve a Control de Acceso > interfaz de Relés .
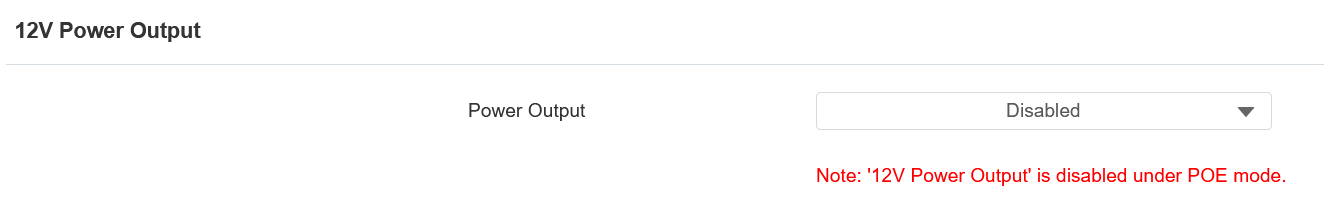
Potencia de salida:
Siempre: El dispositivo puede proporcionar energía continua al dispositivo de terceros.
Activado por relé abierto: El dispositivo puede suministrar energía al dispositivo de terceros a través de la interfaz de salida 12 y GND durante el tiempo de espera cuando el estado de los relés cambia de bajo a alto.
Relé de Seguridad A: El dispositivo puede funcionar con el relé de seguridad.
Integración mediante RS485
Puedes conectar el dispositivo a un dispositivo externo como SR01 o a un lector de tarjetas basado en OSDP mediante RS485. Para que la conexión sea efectiva, necesitas seleccionar el modo RS485 adecuado.
Haz clic aquí para ver la configuración detallada de la función OSDP.
Para configurarlo, ve a la interfaz Dispositivo > RS485 .
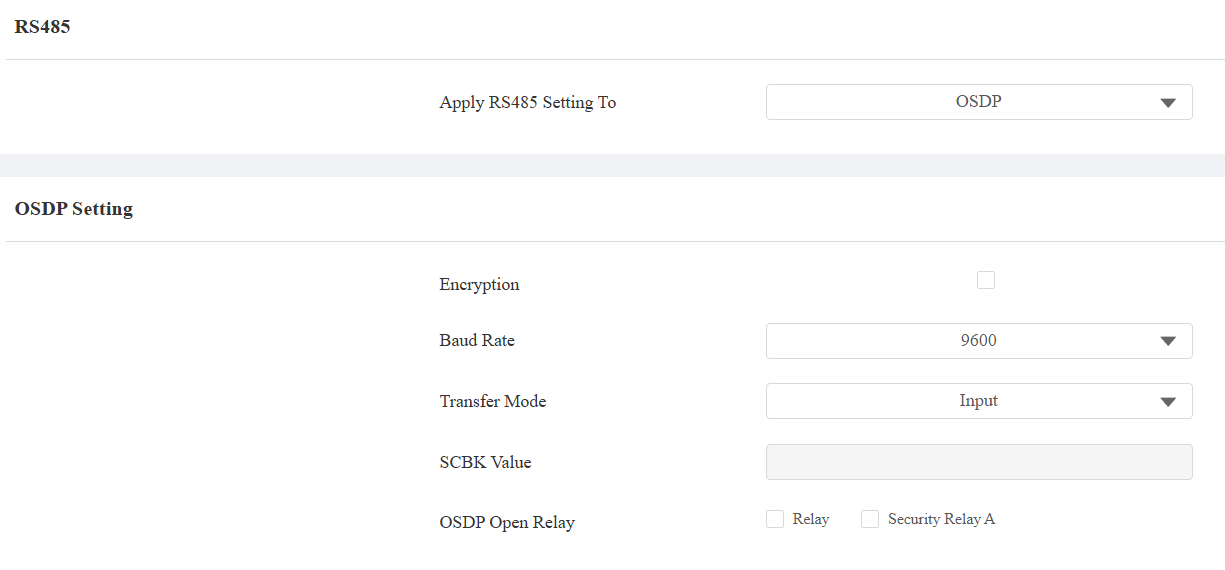
Desactivado: La función RS485 está desactivada.
OSDP: El dispositivo está conectado a un dispositivo externo basado en OSDP, como un lector de tarjetas.
Cifrado: Comprueba esta opción cuando el protocolo esté cifrado.
Velocidad de baudio: Establece la velocidad de bauds para la transmisión de datos durante la comunicación. El valor predeterminado es 9600, compatible con dispositivos Akuvox.
Modo de transferencia: Selecciona el modo de trabajo RS485, Salida o Entrada.
Verificación de relé local: Cuando se selecciona Output , se determina si realizar la verificación de credenciales de acceso. Cuando no se revisa, no se darán indicaciones de fallo en la apertura de puertas. Activado por defecto.
Valor SCBK: Valor clave de comunicación segura.
Cuando se llena, OSDP usará este valor para el cifrado, empleando un protocolo personalizado para la comunicación.
Cuando queda vacío, OSDP usará el protocolo cifrado por defecto para la comunicación.
Relé Abierto OSDP: Comprueba el relé que se activará mediante OSDP.
Relé de Seguridad: Selecciona esta opción cuando el dispositivo funcione con el SR01. Puedes actualizar SR01 a través del portal web del dispositivo.
Integración con un servidor de control de acceso de terceros
El dispositivo puede transmitir códigos QR, PIN y datos de tarjeta a un servidor de terceros sin realizar ninguna verificación. La generación y verificación de los datos se realiza en el servidor de terceros.
Para configurarlo, ve a Control de Acceso > Relé > interfaz de integración de terceros .
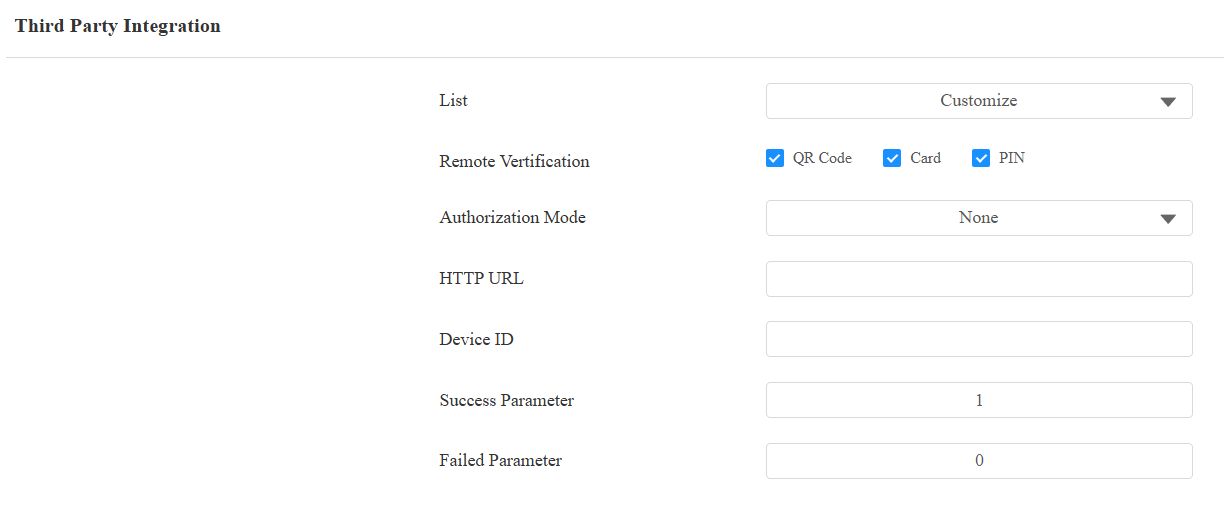
General: Transmite la URL HTTP vinculada por código QR en el método de Akuvox.
URL HTTP: Introduzca el formato de comando HTTP proporcionado por el proveedor de servicios externo. Tras escanear el código QR, el comando HTTP transportará automáticamente la información dinámica del código QR antes de enviarla al servidor para su verificación. Véase el ejemplo: http://{Server IP}:8090/api/visitor/scan?codeKey={QRCode}&deviceId={DeviceID}.
ID de dispositivo: El ID del dispositivo lo proporciona el servidor de terceros. Se añadirá automáticamente al comando HTTP al usar un código QR para acceder a la puerta.
Parámetro de éxito: Recibir este valor indica que abrir la puerta tiene éxito.
Parámetro fallido: Recibir este valor indica que abrir la puerta falla.
Personalizar: Transmite los datos de las credenciales de acceso de forma personalizada.
Modo de autorización: Se utiliza cuando el dispositivo envía solicitudes de verificación al servidor.
Básico: La solicitud se autentica mediante autenticación HTTP Basic. El nombre de usuario y la contraseña se combinan, codifican y envían con cada solicitud.
Resumen: La solicitud se autentica mediante autenticación HTTP Digest. En lugar de enviar directamente el nombre de usuario y la contraseña , el dispositivo envía un valor hash generado a partir de las credenciales y un desafío proporcionado por el servidor.
Verificación remota: Especifica qué credenciales de acceso serán verificadas por el servidor de terceros. En todos los casos, la credencial especificada se envía al servidor tal cual, sin que se realice ninguna verificación local en el dispositivo.
Las opciones disponibles dependen del Modo de Autenticación configurado:
Modo de autenticación
Opciones disponibles
Cualquier método
Código QR, tarjeta, PIN
Tarjeta RF + PIN
Código QR, Multifactor
PIN + Tarjeta RF
Código QR, Multifactor
Cuando se selecciona un Modo de Autenticación de Dos Factores , las opciones de Verificación Remota se comportan de la siguiente manera:
Opción
Descripción
Código QR
El dispositivo escanea el código QR y lo envía directamente al servidor de terceros.
Multifactor
El dispositivo primero comprueba si el método de autenticación coincide con el método configurado.
Si no se empareja → usuario debe usar el método correcto.
Si coinciden → Las credenciales recopiladas se envían al servidor para su verificación.
Modo de Solicitud de Autenticación Multifactor: Especificar cómo se envían las credenciales recogidas al servidor bajo un Modo de Autenticación de Dos Hechos.
Solicitudes separadas: El dispositivo verifica cada credencial por separado tan pronto como se proporciona. No espera a que se introduzcan todas las credenciales requeridas antes de enviar la solicitud de verificación.
Solicitud combinada única: El dispositivo espera hasta que se proporcionan todas las credenciales requeridas y luego las envía juntas en una única solicitud de verificación.
URL HTTP: Introduzca el formato de comando HTTP proporcionado por el proveedor de servicios externo. Tras escanear un código QR, deslizar la tarjeta o introducir el PIN, el dispositivo reemplaza automáticamente las variables en la URL y envía la solicitud al servidor.
Formato de ejemplo:
http://{Server IP}:8090/api/visitor/scan?codeKey={QRCode}/{Card}/{Pin}&deviceId={DeviceID}.
Si un usuario desliza una tarjeta, la URL será http://192.168.35.123:8090/api/visitor/scan?codeKey={QRCode}/123456/{Pin}&deviceId=1.
En el modo de Autenticación de Dos Factores , los marcadores de posición disponibles dependen del Modo de Solicitud de Autenticación Multifactor seleccionado.
Variable
Descripción
{Token}
Disponible cuando el Modo de Solicitud de Autenticación Multifactor está configurado como Solicitudes Separadas. Sustituido por la credencial (número de tarjeta o PIN) recogida en el paso de autenticación actual — el dispositivo envía una solicitud por credencial a medida que se introduce.
{Carta}, {Pin}
Disponible cuando el Modo de Solicitud de Autenticación Multifactor está configurado en Solicitud Combinada Simple. {Card} se sustituye por el número de la tarjeta de lectura y {PIN} por el PIN introducido.
{Tipo}
Disponible solo bajo un Modo de Autenticación de Dos Factores (ambos modos de solicitud). Indica el tipo de autenticación de dos pasos:
1 = Tarjeta RF + PIN
2 = PIN + Tarjeta RF
ID de dispositivo: El ID del dispositivo lo proporciona el servidor de terceros. Se añadirá automáticamente al comando HTTP.
Parámetro de éxito: Recibir este valor indica que abrir la puerta tiene éxito.
Parámetro fallido: Recibir este valor indica que abrir la puerta falla.
Tipo de transmisión de datos para cámara de terceros
Puedes seleccionar el tipo de transmisión de datos entre el dispositivo y una cámara de terceros cuando esté conectado a SmartPlus Cloud.
Para configurarlo, ve a la interfaz de Vigilancia > Cámara .
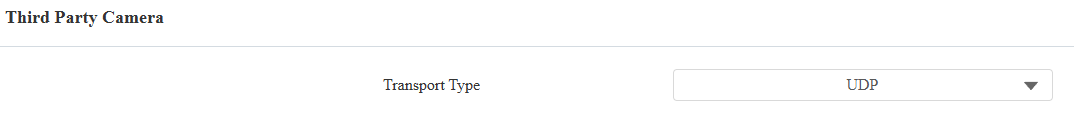
UDP: Un protocolo de capa de transporte poco fiable pero muy eficiente.
TCP: Un protocolo de capa de transporte menos eficiente pero fiable. Es el protocolo de transporte por defecto.