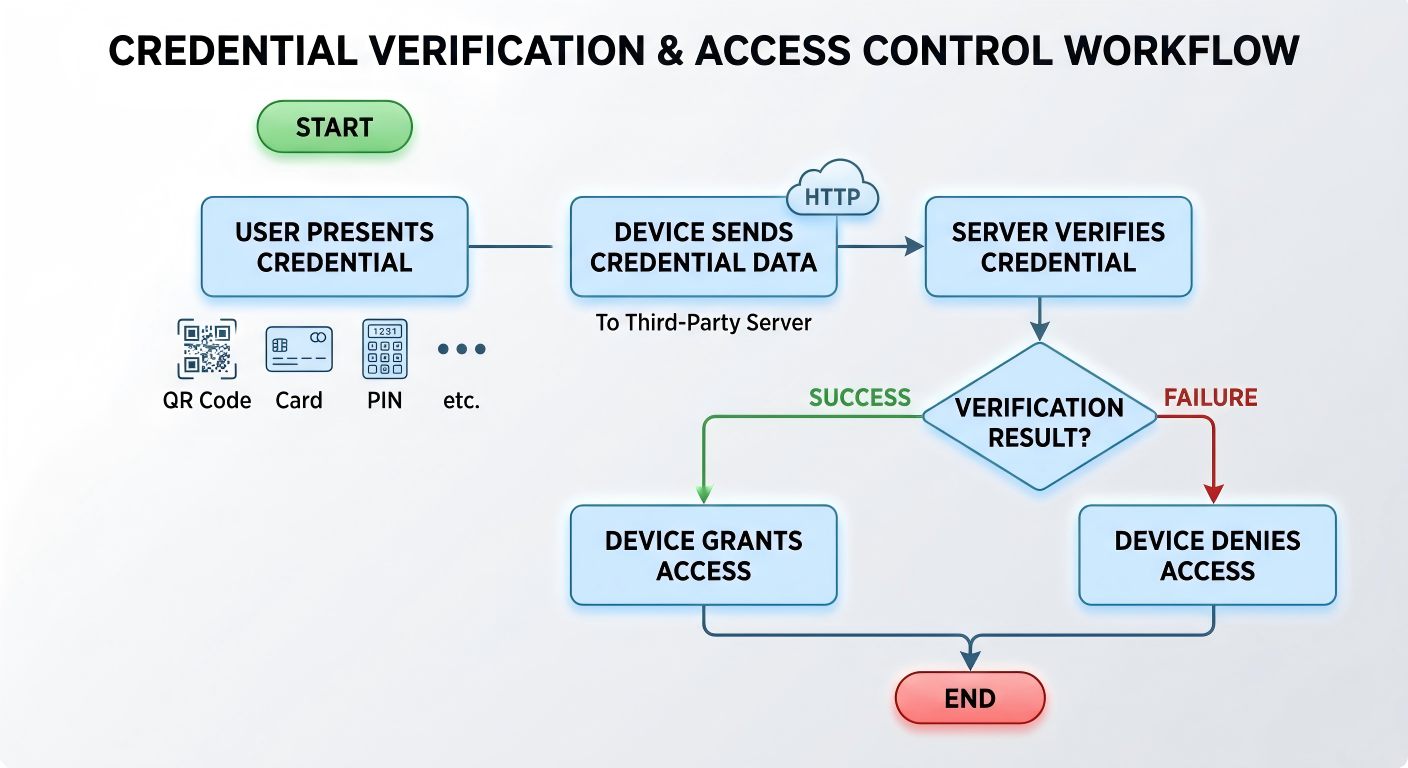
Cette fonctionnalité permet aux appareils Akuvox de transférer des identifiants d'accès (tels que des codes QR, des cartes ou des codes PIN) à un serveur tiers pour vérification, au lieu d'effectuer une authentification locale.
Cas d'usage typiques :
Contrôle d'accès centralisé géré par une plateforme tierce.
Logique de sécurité personnalisée implémentée sur des serveurs externes.
Comment cela fonctionne :
Modèles pris en charge
Cette fonctionnalité est prise en charge sur les modèles suivants :
Modèle | Version du firmware (ou une version supérieure) | Modèle | Version du firmware (ou une version supérieure) |
|---|---|---|---|
A01/A02 | 101.30.10.128 | A05V2 | 205.30.10.157 |
A08* | 108.30.11.122 | E18 | 18.30.11.27 |
E16V2* | 216.30.12.33 | X915V2 | 2915.30.10.728 |
X916 | 916.30.10.353 | R29 | 29.30.10.727 |
S535 | 535.30.11.13 | S539 | 539.30.10.428 |
X912 | 912.30.12.209 | S538 | 538.30.10.705 |
E16V3 | 416.30.11.206 | A15 | 1115.30.10.407 |
Note
Les modèles suivants et les versions minimales prennent en charge le mode d'autorisation et le mode de demande d'authentification multifactorielle :
A08 : 30.11.228
E16V2 : 216.30.12.33
L'authentification par code-barres est prise en charge sur les appareils A08 fonctionnant sous le firmware 108.30.12.9 ou ultérieur. Les codes-barres numérisés sont traités comme des identifiants de carte et sont transmis via la variable {Card} .
Avant de commencer
Assurez-vous d'avoir :
L'API HTTP fournie par le serveur tiers.
ID de périphérique attribué par le système tiers.
Méthode d'authentification prévue (code QR, carte, code PIN ou multi-facteurs).
Aperçu de la configuration
Deux modes d'intégration sont pris en charge :
Intégration générale
Utilisé uniquement pour l'authentification par code QR.
L'appareil envoie une requête HTTP prédéfinie contenant des données de code QR.
Intégration personnalisée
Utilisé pour plusieurs méthodes d'authentification.
Prend en charge le code QR, la carte, le code PIN et l'authentification multi-facteurs.
Permet une mise en forme flexible des données pour le traitement côté serveur.
Étapes de configuration
Prenons A08 comme exemple.
Utilisez l'adresse IP de l'appareil pour vous connecter à son interface web. Le nom d'utilisateur initial et le mot de passe sont administrateur.
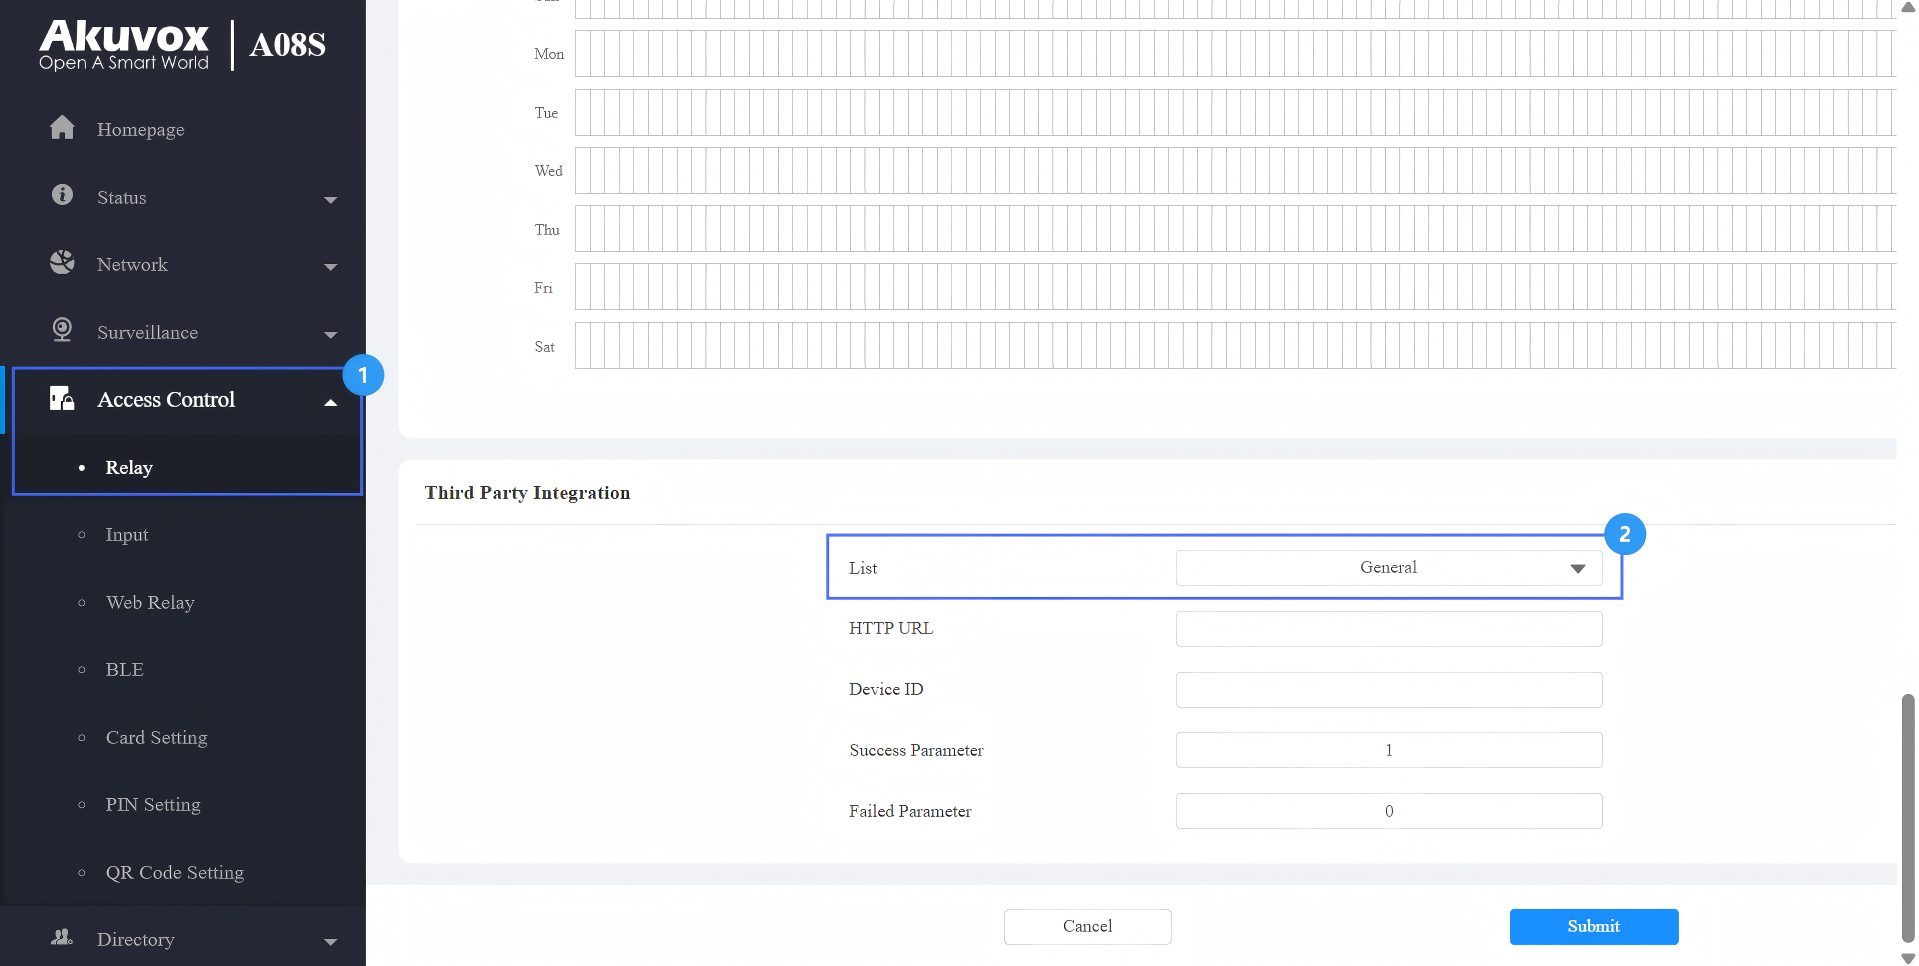
Allez dans le contrôle d'accès > Relay > intégration tierce.
Sélectionnez le type d'intégration.
Général : Transmettez l'URL HTTP liée par code QR dans la méthode d'Akuvox.
Personnalisez : Transmettez les données d'accès aux identifiants de manière personnalisée.
Option A : Intégration générale (code QR uniquement)
Quand utiliser :
Seule l'authentification par code QR est requise.
Le serveur vérifie les codes QR via des requêtes HTTP.
Voici la commande HTTP fournie par le fournisseur de services tiers.
Exemple de format :
http://192.168.31.123:8090/api/visitor/scan?codeKey={QRCode}&deviceId={DeviceID}
Saisissez l'identifiant de l'appareil fourni par le serveur tiers.
Sélectionnez le mode d'autorisation. Configurez le nom d'utilisateur et le mot de passe utilisés pour l'authentification lorsque le mode Basic ou Digest est sélectionné.
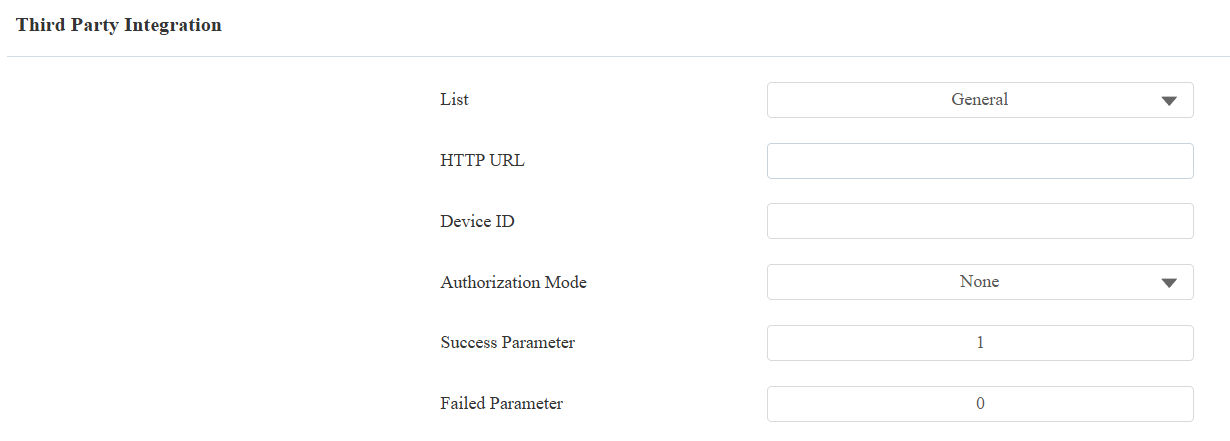
Soumettez le cadre.
Format de réponse serveur
Après avoir reçu la demande, le serveur tiers doit renvoyer une réponse JSON valide indiquant si l'accès est accordé.
Le dispositif détermine le résultat en fonction de champs spécifiques dans la réponse.
Paramètre de réussite supporté :
« est valide » : vrai
« est valide » : 1
« validation_result » : « 1 »
Paramètre défaillant pris en charge :
« est invalide » : faux
« est valide » : 0
« validation_result » : « 0 »
Délai d'attente de réponse
L'appareil attend une réponse du serveur tiers dans un délai limité.
Temps mort : 3 secondes
Si aucune réponse valide n'est reçue dans ce délai :
La demande sera considérée comme échouée.
L'accès sera automatiquement refusé.
Résultat
Lorsqu'un code QR est scanné :
{QRCode}est remplacé par le contenu QR réel.{DeviceID}identifie l'appareil.
Le serveur vérifie la demande.
L'appareil ouvre la porte si la vérification réussit.
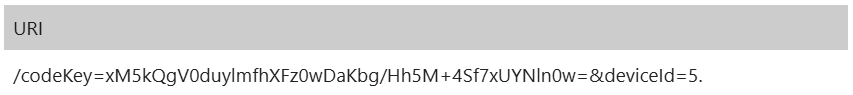
Exemple d'URL reçue
Option B : Intégration personnalisée
Quand utiliser :
Plusieurs méthodes d'authentification sont nécessaires.
Une logique de vérification personnalisée est implémentée sur le serveur.
Références prises en charge :
Code QR
Code-barres (traité comme un certificat de carte)
Carte RF
PIN
Authentification multi-facteurs
Note
Sur A08, les codes-barres numérisés sont traités comme des identifiants de carte et transmis via la variable {Card} lors de l'intégration avec un serveur tiers.
Avant de configurer l'intégration, spécifiez quel mode d' authentification est utilisé par l'appareil.
Sélectionnez le mode d'authentification sur l'interface de contrôle d'accès > relais > mode d'authentification d'accès .
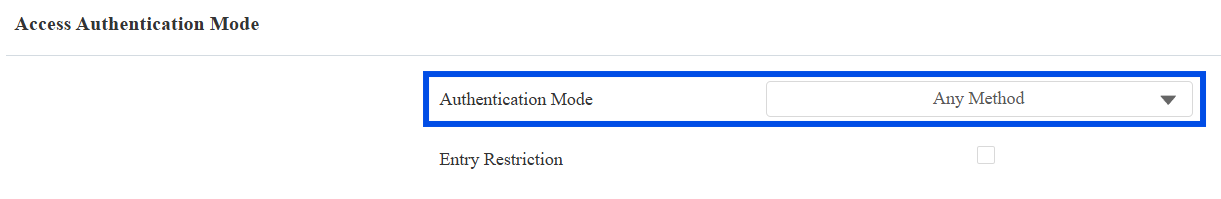
Scénario 1 : N'importe quel mode méthode
Dans ce mode, toute accréditation sélectionnée peut déclencher une vérification.
Sélectionnez la(s) méthode(s) d'accès à vérifier par le serveur tiers.
Sélectionnez le mode d'autorisation. Configurez le nom d'utilisateur et le mot de passe utilisés pour l'authentification lorsque le mode Basic ou Digest est sélectionné.
Voici la commande HTTP fournie par le fournisseur de services tiers.
Exemple de format :
http://192.168.31.123:8090/api/visitor/scan?codeKey={QRCode}/{Card}/{Pin}&deviceId={DeviceID}.
Saisissez l'identifiant de l'appareil fourni par le serveur tiers.
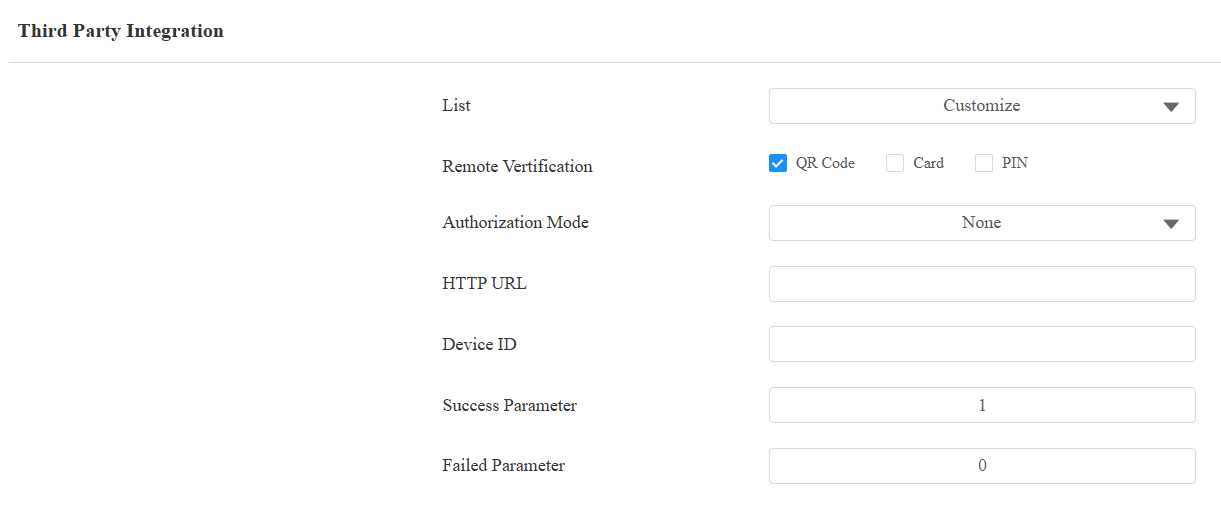
Soumettez le cadre.
Conseil
Certains modèles spécifiques (X916, S535, R29, A05V2, A15, E18, E16V2 et E16V3) prennent en charge la fonction Prompt on LCD .
Sélectionnez par défaut pour adopter l'invite d'ouverture de porte du téléphone Akuvox.
Sélectionnez Retour de valeur pour utiliser la valeur de retour du serveur tiers comme invite.
Format de réponse serveur
Après avoir reçu la demande, le serveur tiers doit retourner une réponse valide indiquant si l'accès est accordé.
Le dispositif détermine le résultat en fonction de champs spécifiques dans la réponse.
Paramètre de réussite supporté :
« est valide » : vrai
« est valide » : 1
« validation_result » : « 1 »
Paramètre défaillant pris en charge :
« est invalide » : faux
« est valide » : 0
« validation_result » : « 0 »
Délai d'attente de réponse
L'appareil attend une réponse du serveur tiers dans un délai limité.
Temps mort : 3 secondes
Si aucune réponse valide n'est reçue dans ce délai :
La demande sera considérée comme échouée.
L'accès sera automatiquement refusé.
Résultat
L'appareil envoie l'identifiant utilisé (QR, carte ou code PIN).
La variable correspondante est remplacée dans l'URL.
Le serveur vérifie l'identifiant et renvoie le résultat.
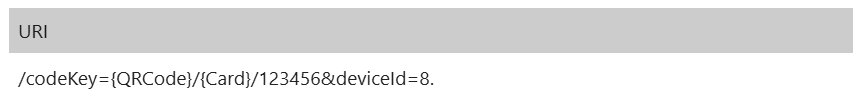
Exemple d'URL reçue
Scénario 2 : Mode d'authentification à deux facteurs
Ce mode nécessite deux identifiants en séquence. Les combinaisons prises en charge sont Carte RF + PIN et PIN + Carte RF.
Note
Sur les appareils A08/E16V2 fonctionnant sous les firmwares 108.30.11.228/216.30.12.33 ou ultérieur, le flux de travail dépend du paramètre Mode de Requête d'Authentification Multi-facteur . Sur tous les autres modèles — et sur le firmware A08 antérieur à 108.30.11.228 — seul le flux de travail Requêtes Séparées s'applique.
Flux de travail :
Demandes séparées | Demande combinée unique |
|---|---|
L'utilisateur complète la première étape d'authentification (par exemple, glisse la carte RF). | L'utilisateur complète la première étape d'authentification (par exemple, glisse la carte RF). |
L'appareil envoie immédiatement la première certification au serveur en utilisant {Token}. Le serveur la vérifie et renvoie un résultat. | L'appareil conserve la certification collectée et attend — aucune demande n'est encore envoyée. |
L'utilisateur complète la deuxième étape d'authentification (par exemple, entre le code PIN). | L'utilisateur complète la deuxième étape d'authentification (par exemple, entre le code PIN). |
L'appareil envoie la seconde fialité au serveur en utilisant {Token}. Le serveur la vérifie et renvoie un résultat. | L'appareil envoie les deux identifiants ensemble dans une seule requête en utilisant {Card} et {Pin}. Le serveur vérifie les deux et renvoie un résultat. |
Dans les deux cas, si l'identifiant saisi à l'une ou l'autre étape ne correspond pas au mode d'authentification à deux facteurs configuré, l'utilisateur est invité à utiliser la méthode correcte avant l'envoi de la requête.
Sélectionnez le mode de vérification à distance multi-facteurs .
Sélectionnez le mode de demande d'authentification multifactorielle.
Sélectionnez le mode d'autorisation. Configurez le nom d'utilisateur et le mot de passe utilisés pour l'authentification lorsque le mode Basic ou Digest est sélectionné.
Voici la commande HTTP fournie par le fournisseur de services tiers.
Exemple de format :
Pour le mode Demandes séparées :
http://192.168.31.123:8090/api/visitor/scan?codeKey={Token}/{Type}&deviceId={DeviceID}
Pour le mode Demande Combinée Unique :
http://192.168.31.123:8090/api/visitor/scan?codeKey={Card}/{Pin}/{Type}&deviceId={DeviceID}
Saisissez l'identifiant de l'appareil fourni par le serveur tiers.
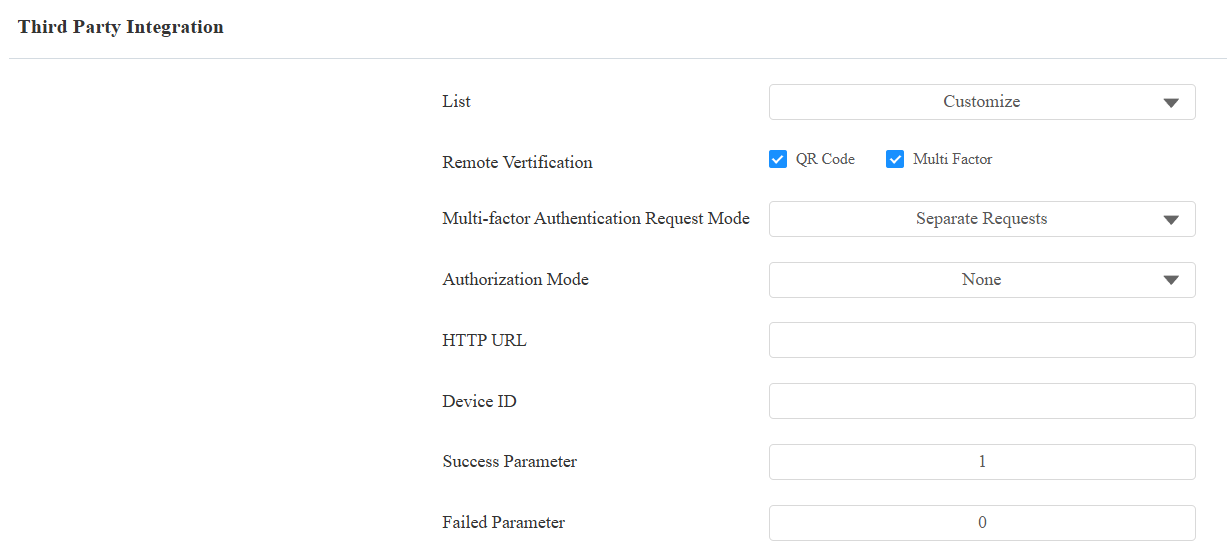
Soumettez le cadre.
Conseil
Certains modèles spécifiques (X916, S535, R29, A05V2, E18, X912, E16V2 et E16V3) prennent en charge la fonction Prompt on LCD .
Sélectionnez par défaut pour adopter l'invite d'ouverture de porte du téléphone Akuvox.
Sélectionnez Retour de valeur pour utiliser la valeur de retour du serveur tiers comme invite.
Format de réponse serveur
Après avoir reçu la demande, le serveur tiers doit renvoyer une réponse JSON valide indiquant si l'accès est accordé.
Le dispositif détermine le résultat en fonction de champs spécifiques dans la réponse.
Paramètre de réussite supporté :
« est valide » : vrai
« est valide » : 1
« validation_result » : « 1 »
Paramètre défaillant pris en charge :
« est invalide » : faux
« est valide » : 0
« validation_result » : « 0 »
Délai d'attente de réponse
L'appareil attend une réponse du serveur tiers dans un délai limité.
Temps mort : 3 secondes
Si aucune réponse valide n'est reçue dans ce délai :
La demande sera considérée comme échouée
L'accès sera automatiquement refusé
Résultat
{Token}représente la qualification recueillie à chaque étape.{Type}indique la séquence d'authentification :1= Carte RF + PIN2= PIN + Carte RF3= Face + Carte RF4= Face + PIN
Le serveur vérifie les deux identifiants avant d'accorder l'accès.
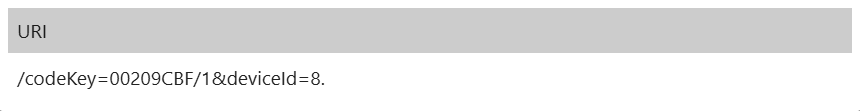
Exemple d'URL reçue
Variable Description
Variable | Description |
|---|---|
{QRCode} | Contenu des codes QR |
{Carte} / {CodeCarte} | Contenu du numéro de carte ou du code-barres lorsque le code-barres est utilisé comme accréditation de carte |
{Pin} / {PINCode} | Code PIN |
{UserID} | L'identifiant utilisateur associé au visage de l'utilisateur. |
{Face} | Les valeurs des caractéristiques converties à partir des données de face. |
{DeviceID} | Identifiant de périphérique |
{Token} | Accréditation recueillie à l'étape en cours |
{Type} | Type d'authentification à deux facteurs |
{Time} | L'heure actuelle de l'appareil |
Différences de capacités de modèle
Capacités d'authentification
Différents modèles prennent en charge différentes méthodes d'authentification pour l'intégration avec des serveurs tiers.
Modèle | Méthodes prises en charge |
|---|---|
S539 / S538 | QR Code |
S535 / X915V2 | Code QR, carte, visage, code PIN |
E18 | Code QR, carte, code PIN |
E16V3 | Code QR, carte |
X916 | Code QR, Carte, Visage |
X912 / R29 / A15 / E16V2 | Code QR, carte, visage, code PIN, deux facteurs |
A08 | Code QR, code PIN, carte RF, Deux facteurs, Code-barres (en tant que carte) pris en charge depuis le firmware 108.30.12.9 |
A05 | Code QR, Carte, Visage |
A02 / A01 | Carte, code PIN |
Variables prises en compte par modèle
Différents modèles prennent en charge différentes variables lors de l'envoi de données vers le serveur.
Modèle | Variable Format |
|---|---|
S539 / S538 | {QRCode}, {DeviceID}, {Time} |
S535 / X915V2 | {QRCode}, {Card}, {Pin}, {UserID}, {DeviceID}, {Time} |
E18 | {QRCode}, {Card}, {Pin}, {DeviceID}, {Time} |
E16V3 | {QRCode}, {Card}, {DeviceID}, {Time} |
X916 | {QRCode}, {Card}, {UserID}, {DeviceID}, {Time} |
X912 / A15 / E16V2 | {QRCode}, {Card}, {Pin}, {UserID}, {DeviceID}, {Token}, {Type}, {Time} |
R29 | {QRCode}, {Card}, {Pin}, {Face}, {UserID}, {DeviceID}, {Token}, {Type}, {Time} |
A08 | {QRCode}, {Card}, {Pin}, {DeviceID}, {Token}, {Type}, {Time} |
A05V2 | {QRCode}, {Card}, {UserID}, {DeviceID}, {Time} |
A02 / A01 | {Card}, {PINCode}, {DeviceID}, {Time} |
Note
Les formats variables ne sont PAS interchangeables entre les modèles.
Seules les variables prises en charge par le modèle de périphérique peuvent être utilisées dans la commande HTTP.
L'utilisation de variables non prises en charge peut entraîner des requêtes échouées.